面对勒索病毒,唯一可靠的底气是"能被真正恢复的备份"。备份做了不等于能恢复,关键在策略与演练。
数据层的稳定性,往往决定了一个系统的下限。「勒索病毒防护:把 3-2-1 备份策略落到实处」所涉及的备份恢复与容灾策略,正是最容易「平时看不见、出事要人命」的部分:平时跑得平稳,一旦出问题就是数据丢失或业务停摆,因此值得投入系统性的精力去治理。
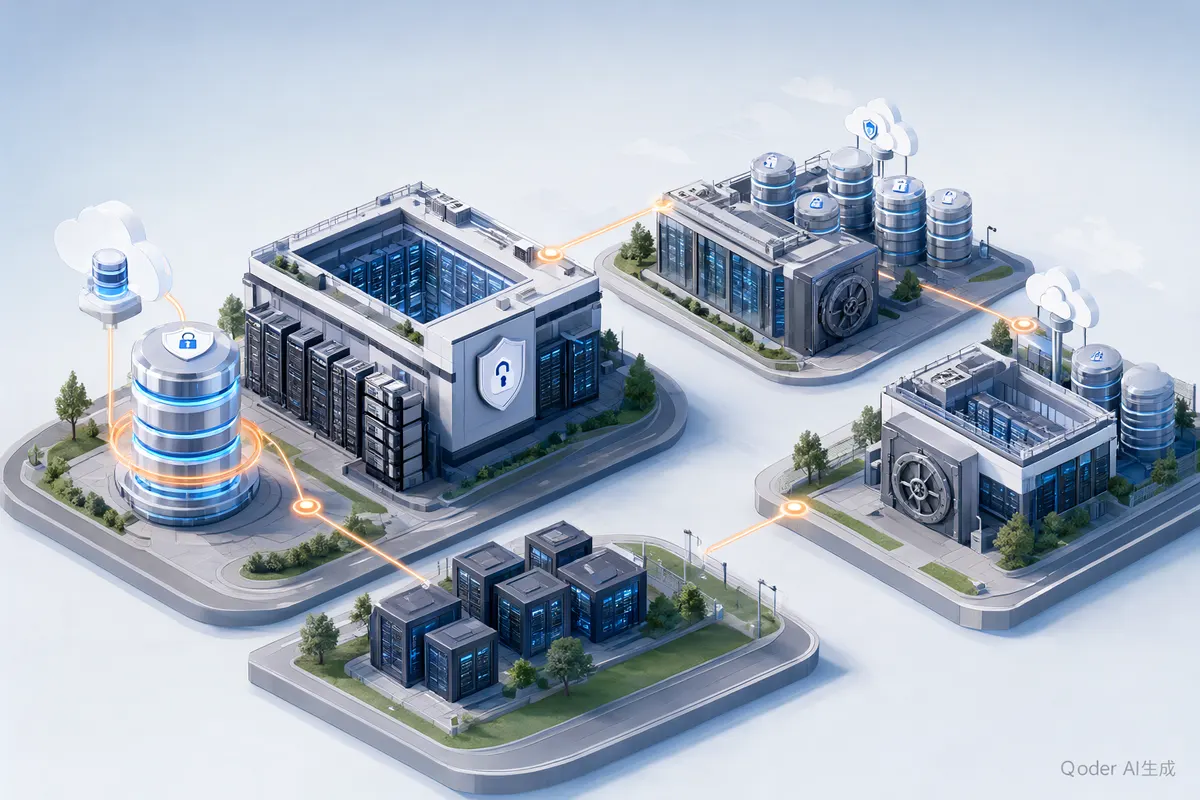
3-2-1 原则
至少保留 3 份数据、存放在 2 种不同介质、其中 1 份异地或离线。这是对抗勒索与硬件故障的经典准则。
快照 + 跨区备份
ECS 定期打快照,RDS 开启自动备份并跨地域存储,OSS 开启版本控制与跨区域复制,让备份不因单点故障或单地域事件而丢失。
离线 / 不可变副本
关键备份要保留一份与生产网络隔离、且不能被同一套凭证删除的副本,防止攻击者把备份和生产数据一起加密或删除。
定期演练恢复
不演练的备份等于没有备份。定期抽样恢复,验证数据完整性与恢复时长是否满足 RTO / RPO。
前置防护
收敛远程端口、及时打补丁、最小权限、开启安全防护与异常告警,降低被加密的概率。
小结:要假设"总有一天会被加密",把恢复能力当成第一优先级来建设,而不是事后补救。
让备份账号与生产账号分离
勒索软件会优先攻击备份:如果攻击者拿到管理员凭据,同账号下的快照与备份存储一样会被删除或加密。所以备份的权限体系必须与生产隔离。
- 独立权限:用独立账号或独立角色存放备份,生产侧只有写入权限、没有删除与修改保留策略的权限。
- 不可变副本:对关键备份开启对象锁定或合规保留,使任何身份在保留期内都无法删除。
- 不止一份:快照不能作为唯一备份,要有跨地域或异介质副本,遵循 3-2-1 的数量与介质要求。
- 演练定量化:恢复演练要记录「多久能拉起业务、数据丢失多少」,与目标值对比,并留下演练记录与改进项。
前置防护同样不能省:收敛对外暴露面、及时修复组件漏洞、限制远程管理入口、对高危操作加二次确认与审批。备份是最后一道防线,不是唯一防线;把希望全押在恢复上,等于默认自己一定会被攻破。
从排查到预防:把经验沉淀为机制
- 慢的问题先定位再动手:用执行计划与监控数据说话,避免凭感觉改索引、改参数。
- 变更留痕:每一次调整记录原因与预期,便于复盘与回退。
- 容量预警前置:为存储、连接数、内存等关键水位设置提前量告警。
- 演练常态化:把恢复演练、切换演练纳入日常,而不是出事才第一次做。
机制化的沉淀,能让备份恢复与容灾策略从「个人经验」变成「团队能力」。
需要外部支持时,可以找安徽卓牛
针对备份恢复与容灾策略,安徽卓牛可以结合阿里云数据库与存储产品体系,协助客户完成选型评估、迁移方案设计与上线后的持续优化,全程由具备阿里云认证资质的技术团队跟进。
无论是一次专项排查,还是长期的运维托管,都可以通过官网在线客服与安徽卓牛取得联系,说明现状与诉求即可。