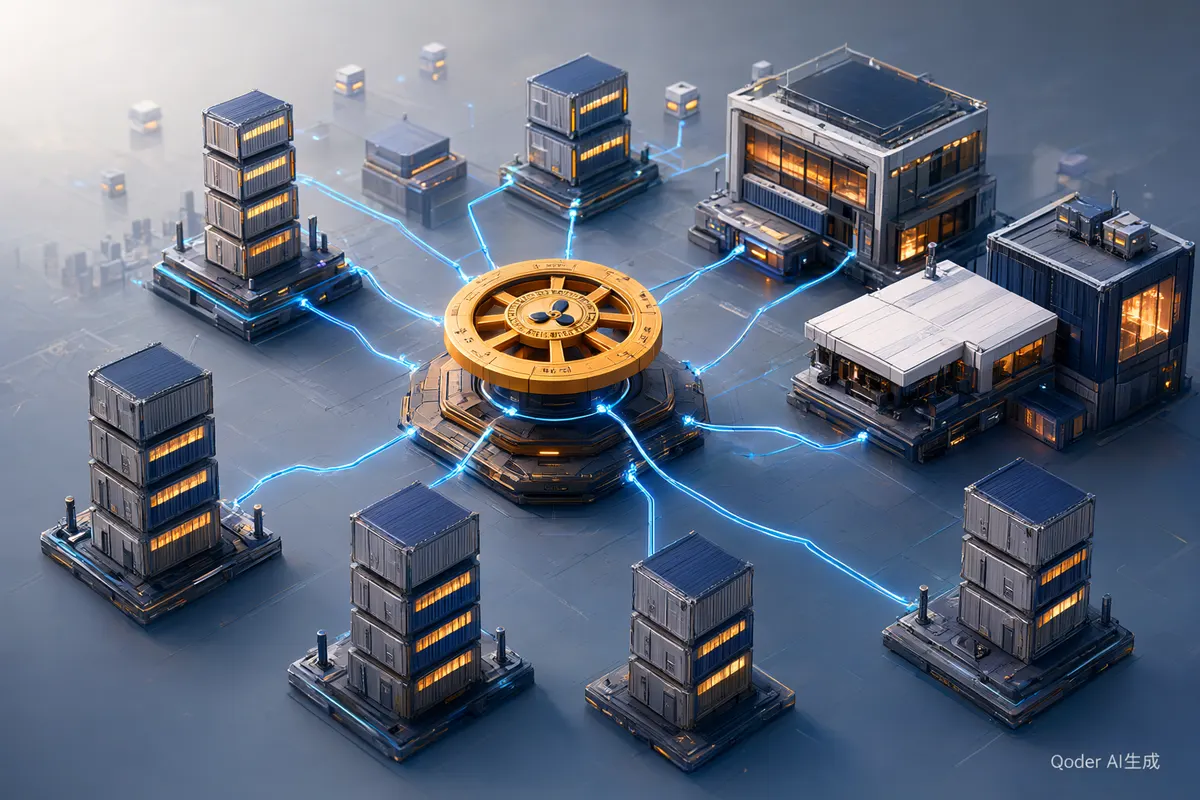
容器把依赖打包进镜像,也把一个庞大的软件供应链打包进了生产环境。一个基础镜像里的组件漏洞、一个被投毒的依赖包、一个写在 Dockerfile 里的密钥,都可能在部署之后长期存在却无人发现。容器安全的重心,因此不在运行时检测,而在镜像与构建链路。
基础镜像要先治理
- 统一来源:内部维护一组经过审核的基础镜像,业务方从这里继承,而不是随意从公共仓库拉取。来源不统一时,任何一次组件升级都要在几十个仓库里重复排查。
- 精简优先:能用精简版基础镜像就不要用完整版,包越少攻击面越小,扫描结果也更容易处理。运行期不需要的构建工具、shell 与调试命令,尽量放在构建阶段的多阶段镜像里。
- 固定版本:使用明确的版本标签而不是 latest,避免同一段构建脚本在不同时间产出不同内容,导致问题无法复现。
- 定期重建:基础镜像要有更新节奏,长期不重建的镜像会积累大量已知漏洞,即使业务代码一行没改。
构建期扫描与准入
把扫描放进流水线,而不是等上线后再查。构建阶段至少覆盖三类检查:操作系统层组件漏洞、应用依赖漏洞、镜像配置问题(以 root 运行、暴露了不必要的端口、包含密钥文件等)。
更重要的是设置准入门槛:达到某个严重级别的问题直接阻断构建,让问题停在流水线里。没有阻断机制的扫描等同于提醒,而提醒在赶进度时总会被忽略。准入规则初期可以宽松一些,先建立可见性,再逐步收紧,避免一开始就把所有发布卡死引起反弹。
镜像来源要可信
使用私有镜像仓库并开启访问控制,生产环境只允许从受信任的仓库拉取镜像。对关键镜像做签名校验,确保部署的确实是流水线产出的那一个,而不是被人替换过的版本。仓库的凭据要与部署权限分离,能推送镜像的身份不一定能修改集群配置。
依赖来源同样需要关注:锁定依赖版本与校验和,避免构建时从外部拉取到被篡改的包;对内部私服做好缓存与审计,出现供应链事件时能快速定位受影响的构建批次。
运行期的最小权限
- 不以 root 运行:容器内进程使用普通用户,配合只读根文件系统,显著降低被入侵后的横向移动能力。
- 能力最小化:不授予不必要的特权与内核能力,禁止提权;需要访问集群 API 时,服务账号权限按最小范围配置。
- 网络隔离:用网络策略限制 Pod 之间的通信,默认拒绝、按需放行,避免一个被攻破的服务能随意访问整个集群。
- 密钥外置:使用专门的密钥管理服务或凭据注入机制,绝不把密钥写进镜像层或环境变量明文提交到代码库。
可观测与应急响应
容器环境的排查难度高于传统虚机:进程生命周期短、实例不断漂移、日志分散在各节点。要保证出问题时能查,需要提前做到:容器标准输出统一采集并保留足够时长、集群审计日志开启、关键系统组件的异常行为有告警、镜像与部署清单可追溯到具体的代码提交。
应急预案也要针对容器场景更新:发现可疑镜像时如何快速下线全部相关实例、如何回滚到已知安全的版本、如何冻结流水线防止受影响版本继续发布。这些动作在真实事件中都需要分钟级完成,事先演练过才不会手忙脚乱。
落地节奏建议
不要试图一次做完所有事。比较务实的顺序是:先统一基础镜像与仓库来源,让资产可见;再接入构建期扫描,建立问题清单;然后设置准入阻断,防止新问题流入;最后收紧运行期权限与网络策略。每一步都要有可衡量的结果,否则很容易停在「装了工具」的阶段。
小结:容器安全的核心是最小信任——不信任公共镜像、不信任未扫描的构建产物、不信任容器内的默认权限。把信任边界前移到构建阶段,运行时的风险才会真正下降。
安徽卓牛的云原生安全支持
安徽卓牛可以结合阿里云的容器服务、镜像仓库与安全防护产品体系,协助客户梳理容器平台的权限模型、构建流水线的安全检查与运行期的防护策略,并提供持续的运维托管。具体方案需要结合现有集群规模与技术栈评估,以实际方案与报价为准。可通过官网在线客服联系安徽卓牛。